
Почему не поднимается тунель wireguard?
Решил поднять wireguard сервер на винде, настройки сервера:
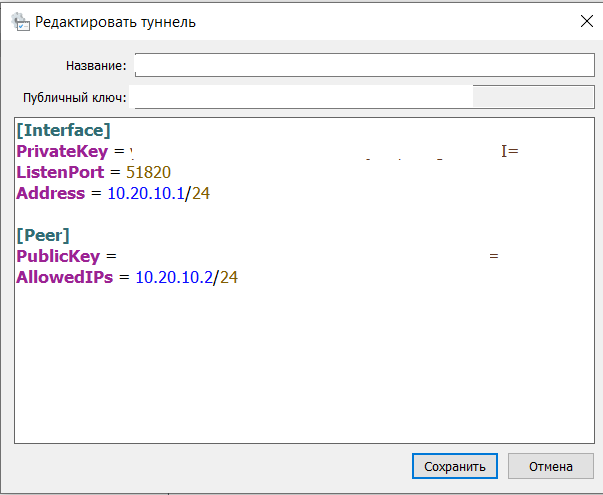
настройки клиента:

пинги ни с сервера на клиент, ни в обратном порядке не идут. Стоит роутер микротик, файрвол блочит все что не разрешено, форвард внутри локалки весь разрешен, input на udp протокол и 51820 порт добавил

. Но пинги так и не идут, что неправильно сделал? Как я понимаю затык в файрволе?
Дополнительно:
Фаерволл на винде выключен?
Ответы:
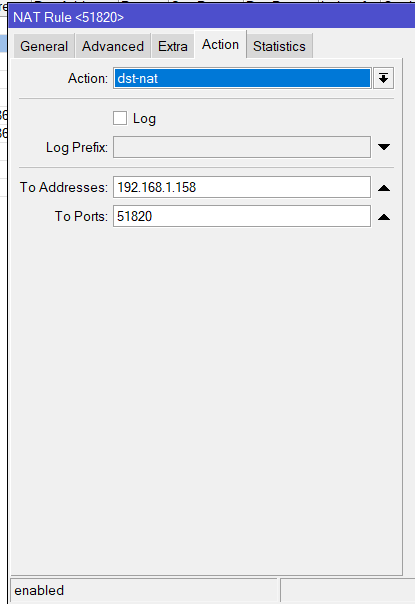
Так вам же нужно сделать принудительный проброс порта 51820 с внешнего IP на внутренний порт 51820 IP c wireguard...
- Я не профессиональный специалист в микроте сделал так:


Пинги так и не пошли :/
- IseeCollapse, к сожалению, я тоже в микроте не проф, настраивал только пробросы 80 и 443 достаточно давно.
Убедитесь в открытости именно UDP порта по локалке, а после и во внешке... Обращу внимание многие стандартные инструменты для проверки, проверяют только TCP порты... - Антон Южный, а какие адреса вы вообще пингуете? Проброс порта у вас верный
UPD я сам wireguard не поднимал, но по общей логике, в настройках сервера allowed ip должно быть 0.0.0.0, чтобы он от всех принимал соединение
- Проброс не нужен
- Дмитрий, вы наверное меня перепутали с автором вопроса. Пропинговать, если я правильно понял он хочет ip сервера wireguard. Allowed ip должно быть 0.0.0.0, чтобы он весь трафик устройства заворачивал в тунель...
- IseeCollapse, знаете что заметил, у вас два dns, уберите один, оставьте только гугл, я тоже пробовал несколько указывать, только чет wiregurd у меня не отрабатывал нормально...
- Антон Южный, Пробовал и с одним днс и без них, толку ноль. Попробую на другой машине, ибо есть подозрения, что тут физические проблемы с сетевухой

укажите разрешенные сети в конфиге
и покажите конфигуарцию роутера
- Разрешенные сети? Там же указано 0.0.0.0/0. Сначала хотелось бы пустить трафик по всей сети, а потом уже регулировать. Какие конфигурации интересуют?
- IseeCollapse,
в роутере настройки покажите, файрвола и /ip adrresses и wireguard0.0.0.0/0 не будет так работать
На роутерос 7.14.1 вайргуард сломан. Подробности на их форуме.
- Так я поднимаю вайргуард на винде которая находится внутри системы микротика
- IseeCollapse, а зачем тогда вообще правило в input на микротике?
- PingWin, Потому что впн сервер внутри сети микротик, а клиенты за его пределами. Файрвол блочит все, что не разрешено, поэтому и надо разрешить 51820 порт и сети, чтобы микрот его не блокировал. Или это не так работает?
- IseeCollapse, цепочки input и output в линухах (у микротика внутри тоже линух) - это пакеты предназначенные самому хосту и от него. Всё, что он пропускает мимо себя, маршрутизируя, NATя и так далее - это цепочка forward.
Вот если он этот вайргуард на себе терминирует - то да, это инпут/аутпут. - PingWin, попробовал и input и forward и dst natом прокинуть порт, ничего не изменилось :/
- IseeCollapse, ищите, что ещё можно сказать. Виндовый файрволл проверяли/настраивали?
- PingWin, он отключен
Опишите проблему, и специалист поможет с настройкой, исправлением ошибки или доработкой сайта. Подберём понятный план работ без лишней переписки.

Пока нет других ответов. Будьте первым, кто поможет автору.
Ответить на вопрос
Для того чтобы выяснить причину, по которой тунель WireGuard не поднимается, необходимо выполнить несколько шагов для диагностики проблемы.
1. Проверьте конфигурационный файл WireGuard. Убедитесь, что все параметры указаны верно, включая IP адреса, порты, ключи и т.д. Проверьте также правильность путей к файлам ключей.
2. Убедитесь, что на обеих сторонах соединения настроены правила файерволла для пропуска трафика через порты, указанные в конфигурационном файле WireGuard.
3. Проверьте логи системы для выявления возможных ошибок или проблем. Обычно логи WireGuard можно найти в системном журнале, например, в файле /var/log/syslog на Linux.
4. Проверьте состояние интерфейса WireGuard с помощью команды wg show. Убедитесь, что интерфейс активен и правильно настроен.
5. Попробуйте перезапустить службу WireGuard на обеих сторонах соединения. Это может помочь в случае, если проблема была вызвана временным сбоем в работе службы.
Если после выполнения всех этих действий проблема все еще не решена, возможно, потребуется более глубокое исследование. В этом случае рекомендуется обратиться за помощью к сообществу пользователей WireGuard или к специалистам по сетевым технологиям.