
Почему не пингуется шлюз cisco vlan?
Здравствуйте. Вроде простой вопрос, но не могу разобраться, что не так.
На циске создаю влан 511, назначаю его на порт gi1/0/11, к этому порту подключаю компьютер (шлюзом указываю влан). Но пинги не идут. с PC1 не пингуется шлюз, а с SW1 не пингуется компьютер.
SW1
vlan 511 name Servers-WhiteIp4 interface GigabitEthernet1/0/11 description vlan 511 switchport access vlan 511 switchport trunk native vlan 999 switchport mode access interface Vlan511 description - vlan_511_whiteip_4 - ip address 85.86.87.94 255.255.255.248 |
PC1
Адрес: 85.86.87.90
Маска: 255.255.255.248
Шлюз: 85.86.87.94
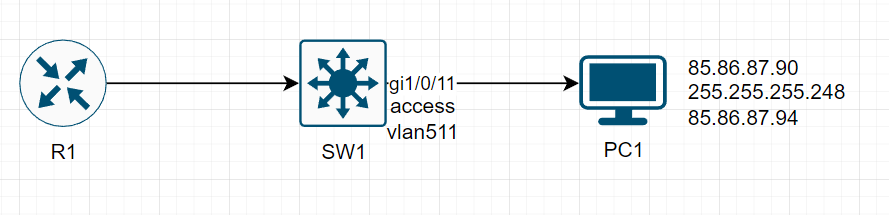
Куда смотреть, всю голову уже сломал.
Дополнительно:
Это в эмуляторе или оборудование реальное?
show vlan id 511 show mac address-table interface gi1/0/11 show interfaces gi1/0/11 show arp |
И еще, вы явно создавали влан 511? Командами наподобие приведенных ниже? Без явного создания влана он не будет работать, по крайней мере на старых каталистах 29XX, 37XX это так.
configure t vlan 511 |
show vlans (или show vlan-switch) show interface trunk |
spoiler
gbit-gw#show vlan id 511 VLAN Name Status Ports ---- -------------------------------- --------- ------------------------------- 511 Servers-WhiteIp4 active Gi1/0/7 VLAN Type SAID MTU Parent RingNo BridgeNo Stp BrdgMode Trans1 Trans2 ---- ----- ---------- ----- ------ ------ -------- ---- -------- ------ ------ 511 enet 100511 1500 - - - - - 0 0 Remote SPAN VLAN ---------------- Disabled Primary Secondary Type Ports ------- --------- ----------------- ------------------------------------------ |
MAC адрес соответствует mac адресу PC1
gbit-gw#show mac address-table interface gi1/0/11 Mac Address Table ------------------------------------------- Vlan Mac Address Type Ports ---- ----------- -------- ----- 1 0022.200c.7284 DYNAMIC Gi1/0/11 Total Mac Addresses for this criterion: 1 gbit-gw# |
gbit-gw#show interfaces gi1/0/11 GigabitEthernet1/0/11 is up, line protocol is up (connected) Hardware is Gigabit Ethernet, address is 001b.9083.cc0b (bia 001b.9083.cc0b) MTU 1500 bytes, BW 1000000 Kbit, DLY 10 usec, reliability 255/255, txload 1/255, rxload 1/255 Encapsulation ARPA, loopback not set Keepalive set (10 sec) Full-duplex, 1000Mb/s, media type is 10/100/1000BaseTX input flow-control is off, output flow-control is unsupported ARP type: ARPA, ARP Timeout 04:00:00 Last input 5w6d, output 00:00:00, output hang never Last clearing of "show interface" counters never Input queue: 0/75/0/0 (size/max/drops/flushes); Total output drops: 0 Queueing strategy: fifo Output queue: 0/40 (size/max) 5 minute input rate 0 bits/sec, 0 packets/sec 5 minute output rate 0 bits/sec, 0 packets/sec 506151 packets input, 61840950 bytes, 0 no buffer Received 29886 broadcasts (13497 multicasts) 0 runts, 0 giants, 0 throttles 8 input errors, 7 CRC, 0 frame, 0 overrun, 0 ignored 0 watchdog, 13497 multicast, 0 pause input 0 input packets with dribble condition detected 2517016 packets output, 2887148016 bytes, 0 underruns 0 output errors, 0 collisions, 5 interface resets 0 babbles, 0 late collision, 0 deferred 0 lost carrier, 0 no carrier, 0 PAUSE output 0 output buffer failures, 0 output buffers swapped out gbit-gw# |
gbit-gw#show arp Protocol Address Age (min) Hardware Addr Type Interface ... Internet 85.86.87.94 - 001b.9083.cc63 ARPA Vlan511 ... gbit-gw# |
---------------------------
gbit-gw#show vlan VLAN Name Status Ports ---- -------------------------------- --------- ------------------------------- 1 default active Gi1/0/1, Gi1/0/4, Gi1/0/10, Gi1/0/11, Gi1/0/12, Gi1/0/13, Gi1/0/14, Gi1/0/15, Gi1/0/16, Gi1/0/19 ... 511 Servers-WhiteIp4 active Gi1/0/7 ... VLAN Type SAID MTU Parent RingNo BridgeNo Stp BrdgMode Trans1 Trans2 ---- ----- ---------- ----- ------ ------ -------- ---- -------- ------ ------ 1 enet 100001 1500 - - - - - 0 0 2 enet 100002 1500 - - - - - 0 0 9 enet 100009 1500 - - - - - 0 0 18 enet 100018 1500 - - - - - 0 0 22 enet 100022 1500 - - - - - 0 0 35 enet 100035 1500 - - - - - 0 0 36 enet 100036 1500 - - - - - 0 0 VLAN Type SAID MTU Parent RingNo BridgeNo Stp BrdgMode Trans1 Trans2 ---- ----- ---------- ----- ------ ------ -------- ---- -------- ------ ------ ... 511 enet 100511 1500 - - - - - 0 0 ... Remote SPAN VLANs ------------------------------------------------------------------------------ Primary Secondary Type Ports ------- --------- ----------------- ------------------------------------------ gbit-gw# |
gbit-gw#show interface trunk Port Mode Encapsulation Status Native vlan Gi1/0/3 on 802.1q trunking 999 Gi1/0/8 on 802.1q trunking 999 Gi1/0/9 on 802.1q trunking 999 Gi1/0/17 on 802.1q trunking 999 Gi1/0/23 on 802.1q trunking 999 Gi1/0/24 on 802.1q trunking 999 Gi1/0/25 on 802.1q trunking 999 Gi1/0/27 on 802.1q trunking 999 Gi1/0/28 on 802.1q trunking 999 Port Vlans allowed on trunk Gi1/0/3 1,22,103,151-152,155-157,159,200-203,777 Gi1/0/8 950,1140,4010,4046 Gi1/0/9 22,187,197 Gi1/0/17 1,77,83,103 Gi1/0/23 1,9,22,35-37,67-69,100-101,156-157,159,224 Gi1/0/24 1,22,152,159,223 Gi1/0/25 1,22,44,56,159,203,220-221 Gi1/0/27 1,9,22,66-69,155,159,999 Gi1/0/28 1,77,83 Port Vlans allowed and active in management domain Gi1/0/3 1,22,103,151-152,155-157,159,200-203 Gi1/0/8 950,1140,4010,4046 Gi1/0/9 22,187,197 Gi1/0/17 1,77,83,103 Gi1/0/23 1,9,22,35-37,67-69,100-101,156-157,159,224 Gi1/0/24 1,22,152,159,223 Gi1/0/25 1,22,44,56,159,203,220-221 Gi1/0/27 1,9,22,67-69,155,159 Gi1/0/28 1,77,83 Port Vlans in spanning tree forwarding state and not pruned Gi1/0/3 1,22,103,151-152,155-157,159,200-203 Gi1/0/8 950,1140,4010,4046 Gi1/0/9 22,187,197 Gi1/0/17 1,77,83,103 Gi1/0/23 1,9,22,35-37,67-69,100-101,156-157,159,224 Gi1/0/24 1,22,152,159,223 Gi1/0/25 1,22,44,56,159,203,220-221 Gi1/0/27 1,9,22,67-69,155,159 Gi1/0/28 1,77,83 |
router eigrp 13 redistribute static redistribute ospf 15 metric 10000 100 255 1 1500 passive-interface default no passive-interface GigabitEthernet1/0/3 no passive-interface GigabitEthernet1/0/9 no passive-interface GigabitEthernet1/0/20 no passive-interface GigabitEthernet1/0/26 network 10.0.0.0 network 85.86.87.0 0.0.0.255 network 85.86.88.0 0.0.0.255 network 85.86.89.0 0.0.0.255 network 85.86.90.0 0.0.0.255 ! router ospf 15 router-id 11.11.11.11 log-adjacency-changes redistribute eigrp 13 subnets network 10.0.0.0 0.255.255.255 area 15 network 85.86.87.0 0.0.0.255 area 15 network 85.86.88.0 0.0.0.255 area 15 network 85.86.89.0 0.0.0.255 area 15 network 85.86.90.0 0.0.0.255 area 15 ! ip classless ip route 0.0.0.0 0.0.0.0 85.86.87.254 ip route 0.0.0.0 0.0.0.0 Null0 250 ip route 0.0.0.0 255.0.0.0 Null0 ip route 85.86.87.0 255.255.255.0 Null0 250 ip route 85.86.87.65 255.255.255.255 85.86.87.66 ip route 85.86.87.154 255.255.255.255 85.86.87.153 ip route 85.86.87.158 255.255.255.255 85.86.87.156 ip route 85.86.87.162 255.255.255.255 85.86.87.160 ip route 85.86.87.165 255.255.255.255 85.86.87.164 ip route 85.86.88.0 255.255.255.0 Null0 250 ip route 127.0.0.0 255.0.0.0 Null0 ip route 195.88.62.20 255.255.255.255 85.86.89.253 |
Vlan Mac Address Type Ports
---- ----------- -------- -----
1 0022.200c.7284 DYNAMIC Gi1/0/11
уберите с порта switchport trunk native vlan и добавьте switchport nonegotiate
Опишите проблему, и специалист поможет с настройкой, исправлением ошибки или доработкой сайта. Подберём понятный план работ без лишней переписки.

Пока нет других ответов. Будьте первым, кто поможет автору.
Ответить на вопрос
Для того чтобы понять, почему шлюз Cisco VLAN не пингуется, следует выполнить несколько шагов для диагностики и решения проблемы.
1. Проверьте конфигурацию VLAN на устройстве Cisco. Убедитесь, что VLAN правильно настроен и активен. Проверьте, что шлюз VLAN настроен правильно, включая IP-адрес, подсеть и шлюз по умолчанию.
2. Проверьте, что интерфейс VLAN активен и поднят. Иногда проблема может быть связана с тем, что интерфейс VLAN выключен или находится в состоянии ошибки.
3. Проверьте настройки маршрутизации на устройстве Cisco. Убедитесь, что маршрут к сети, к которой принадлежит шлюз VLAN, настроен правильно.
4. Проверьте настройки брандмауэра на устройстве Cisco. Возможно, брандмауэр блокирует ICMP-пакеты, которые используются для пинга.
5. Проверьте настройки сетевой инфраструктуры. Убедитесь, что сетевые коммутаторы и другие устройства правильно настроены для передачи трафика к шлюзу VLAN.
Если после выполнения всех этих шагов проблема не решена, рекомендуется обратиться к специалисту по сетевым технологиям для более детального анализа и решения проблемы.